Start / Beiträge / 22. Oktober 2026 · Freiburg
PHP-Sicherheitslücke, 21. Oktober 2026: Was Betriebe in Freiburg jetzt prüfen sollten
Seit dem 21. Oktober 2026 nehmen Behörden und Firmen in Europa Websites vom Netz. Grund sind zwei kritische Fehler in PHP, der Technik hinter WordPress, Joomla und vielen Baukästen. Was Sie heute Ihren Hoster fragen sollten, und warum Seiten von mir nicht betroffen sind.
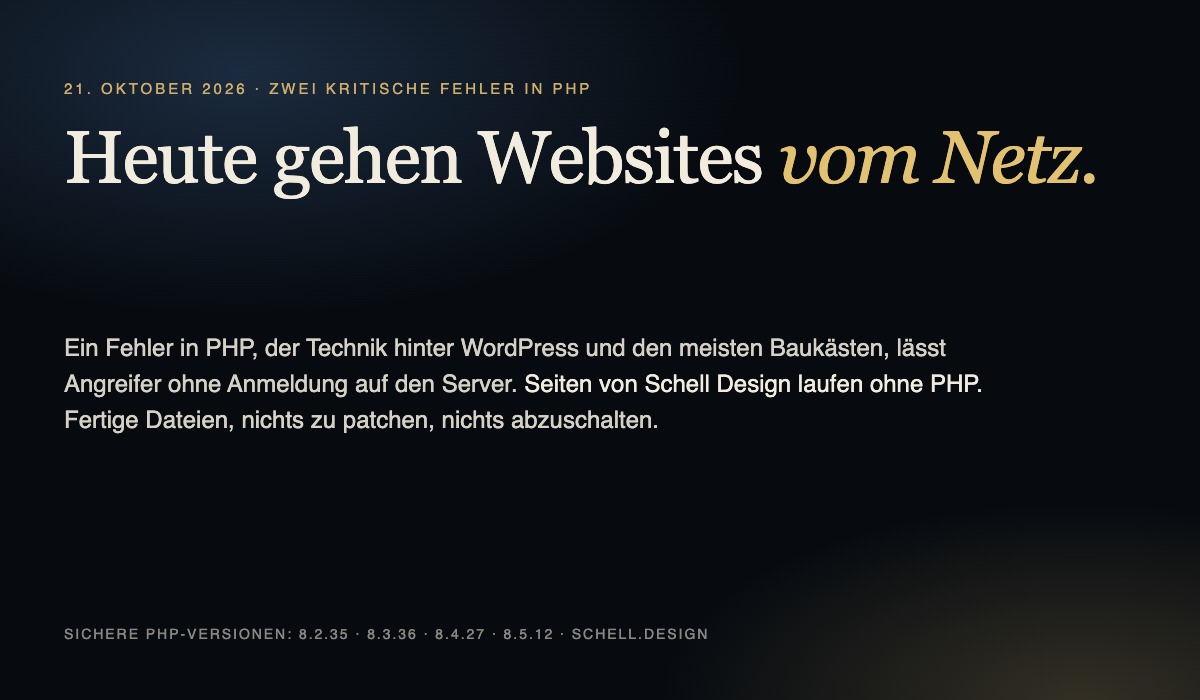
Am Dienstag, dem 21. Oktober 2026, hat das PHP-Projekt zwei Notfall-Updates veröffentlicht. Zwei Fehler im Kern von PHP erlauben es Angreifern, ohne Anmeldung Programmcode auf fremden Servern auszuführen. Beide sind mit 9,2 von 10 Punkten als kritisch eingestuft, und seit dem Morgen des 21. Oktober melden Hoster erste Angriffe. Behörden in den Niederlanden und Finnland haben ihre Websites vorsorglich abgeschaltet, die europäische Behörde CERT-EU rät allen, die nicht sofort aktualisieren können, dasselbe zu tun.
Warum betrifft ein PHP-Fehler so viele Websites?
PHP ist die Programmiersprache, in der WordPress, Joomla, Drupal, TYPO3 und viele Shop- und Baukastensysteme geschrieben sind. Wer eine solche Seite hat, hat einen Server, auf dem PHP bei jedem Aufruf läuft. Genau dort sitzt der Fehler. Deshalb hilft ein Update von WordPress oder von Erweiterungen nicht: Die Lücke liegt eine Ebene tiefer, im Server, und nur der Hoster kann sie schließen.
Was sollten Sie heute tun?
- Fragen Sie Ihren Hoster, welche PHP-Version läuft. Sicher sind 8.2.35, 8.3.36, 8.4.27 und 8.5.12. Alles darunter ist offen, und PHP 8.1 oder älter bekommt vom PHP-Projekt gar keine Updates mehr.
- In WordPress sehen Sie die Version selbst: Werkzeuge, Website-Zustand, Bericht, Server.
- Kein Update möglich? Dann die Seite vorübergehend in den Wartungsmodus nehmen. Der Hoster kann eine Wartungsseite mit dem Statuscode 503 ausliefern, dann versteht Google das als Pause und nicht als Ende.
- Nach dem Update prüfen lassen, ob jemand schon drin war: unbekannte Admin-Konten, veränderte Dateien. Ein Update schließt die Tür, es wirft niemanden hinaus, der schon im Haus ist.
- Keine Hilfs-Plugins installieren, die jetzt überall angeboten werden. Die Sicherheitsleute von Patchstack warnen ausdrücklich davor.
Sind Websites von Schell Design betroffen?
Nein. Jede Seite, die ich baue, besteht aus fertigen Dateien, die ein weltweites Netzwerk nur ausliefert. Es läuft kein PHP, kein WordPress, keine Datenbank und kein Server, in den jemand einbrechen könnte. Das gilt für alle Seiten, die ich gebaut habe, und für diese Seite hier. Es gibt heute nichts zu patchen und nichts abzuschalten.
Ich sage das nicht, um mich über Betriebe zu stellen, die heute ihren Hoster anrufen müssen. Ich sage es, weil es der Grund ist, warum ich so baue: Eine Seite für einen kleinen Betrieb sollte keine Technik enthalten, die jede Woche Pflege braucht und an einem Dienstag im Oktober zur Gefahr wird.
Was ist, wenn Sie nicht wissen, worauf Ihre Seite läuft?
Dann schreiben Sie mir den Namen Ihres Betriebs. Ich sehe von außen, ob eine Seite PHP benutzt, und sage Ihnen, was zu tun ist. Das kostet nichts und verpflichtet zu nichts.
Was in einer Website von mir drin ist · Kostenlose Vorschau Ihrer Seite